
Aufbau und Optimierung von Compliance-Management-Systemen (CMS) durch Buchert Jacob Peter Rechtsanwälte
Compliance-Management-System aufbauen und optimieren – strafrechtlich belastbare Criminal Compliance für Unternehmen
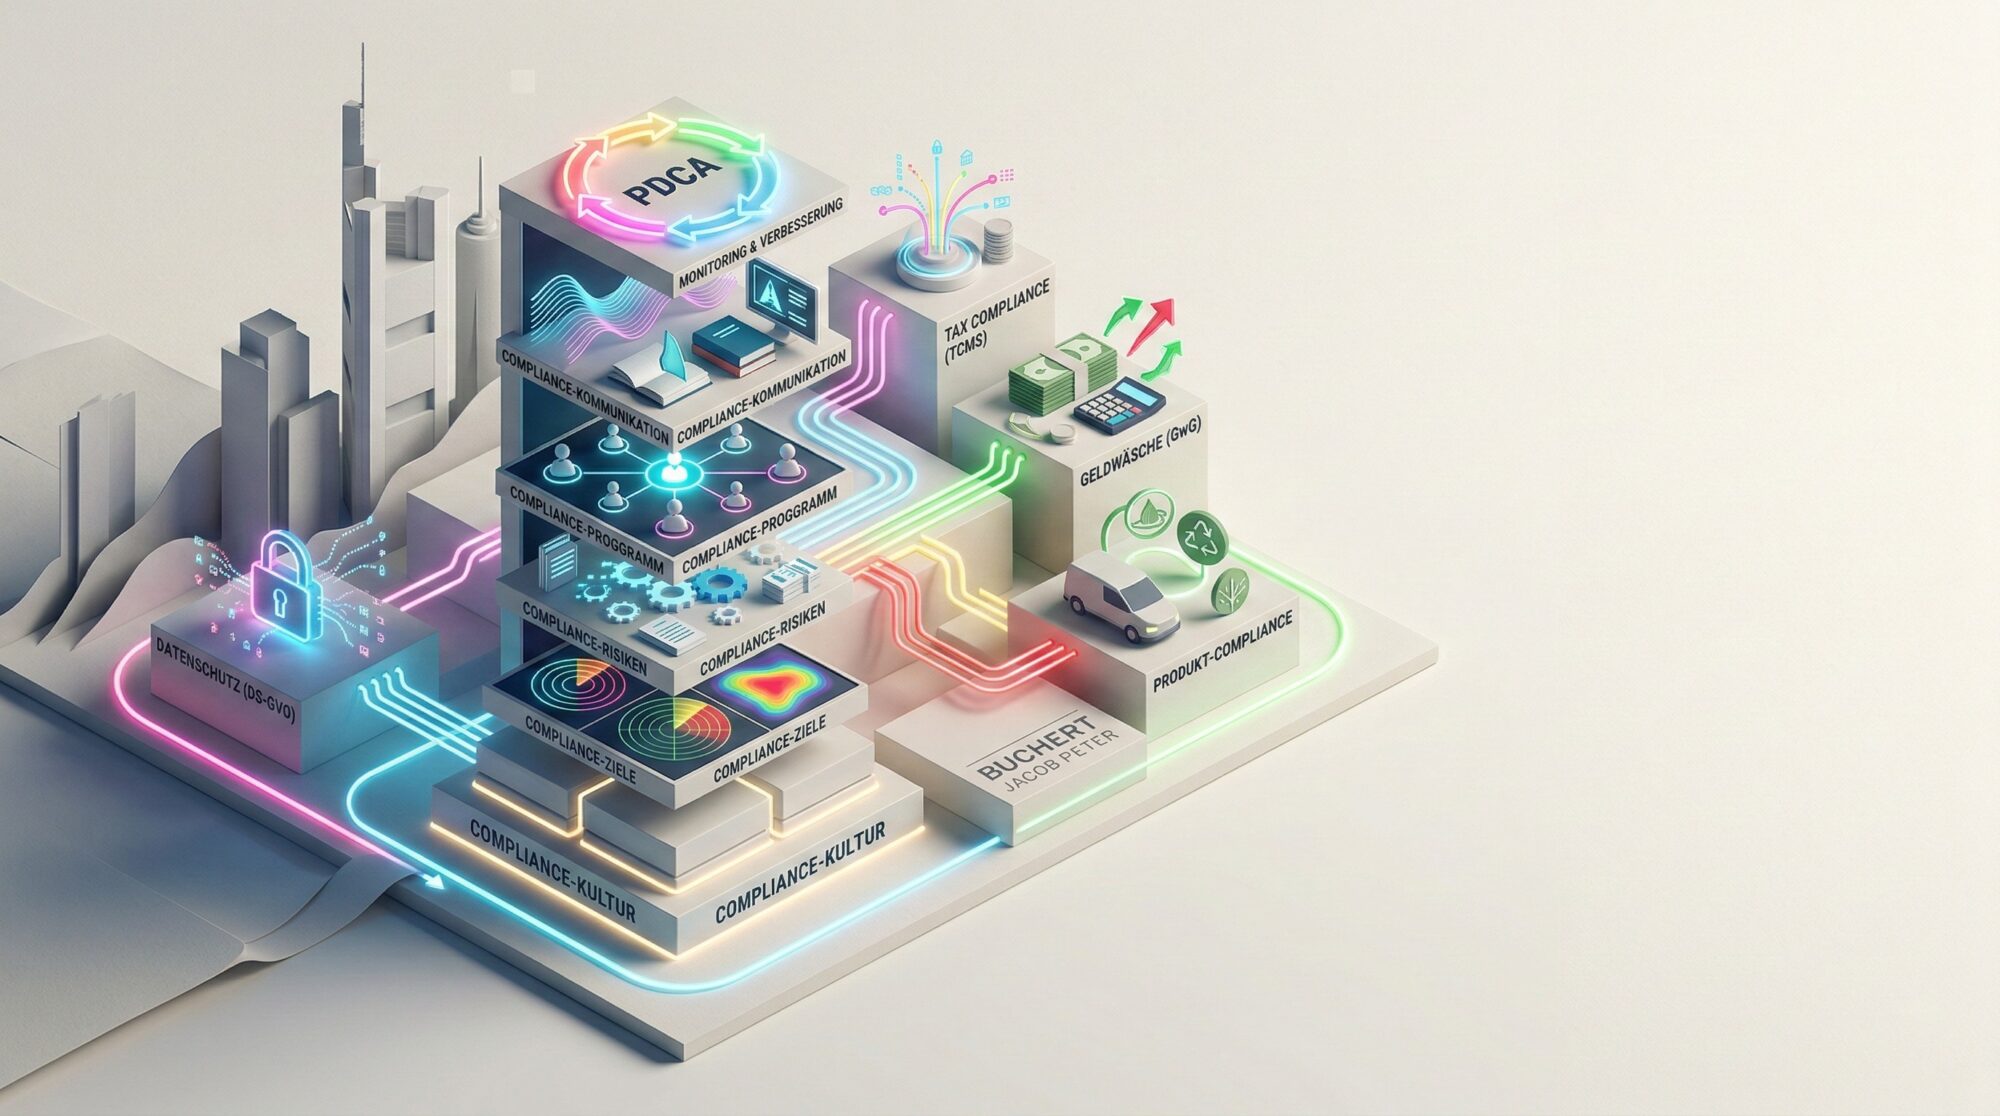
Ein Compliance-Management-System muss zum tatsächlichen Risikoprofil und zu den betrieblichen Abläufen eines Unternehmens passen. Entscheidend ist nicht die bloße Existenz von Richtlinien, sondern eine Organisation, in der Verantwortlichkeiten, Kontrollmechanismen, Hinweiswege und Eskalationsprozesse im Unternehmensalltag funktionieren.
Buchert Jacob Peter unterstützt Unternehmen beim Aufbau und bei der gezielten Optimierung von Compliance-Management-Systemen mit besonderem Blick auf strafrechtliche, ordnungswidrigkeitenrechtliche und haftungsrechtliche Risiken. Unsere Beratung verbindet die Erfahrung aus Wirtschaftsstrafverfahren, Unternehmensverteidigung, Internal Investigations und Hinweisgebersystemen mit der präventiven Gestaltung belastbarer Unternehmensstrukturen.
Wann ein Compliance-Management-System aufgebaut oder weiterentwickelt werden sollte
Anlass für den Aufbau oder die Weiterentwicklung eines CMS können insbesondere Wachstum, neue Geschäftsmodelle, Veränderungen von Verantwortlichkeiten, erhöhte strafrechtliche oder regulatorische Risiken, neue Hinweisgeberprozesse oder Erfahrungen aus internen beziehungsweise behördlichen Ermittlungen sein. Auch ein konkreter Compliance-Vorfall kann zeigen, dass Zuständigkeiten, Kontrollen oder Eskalationswege angepasst werden müssen.
Unser Ansatz: vom konkreten Risikoprofil zur funktionsfähigen Organisation
Ausgangspunkt ist keine abstrakte Standardlösung, sondern die Frage, welche strafrechtlich relevanten Risiken im konkreten Unternehmen tatsächlich bestehen. Auf dieser Grundlage lassen sich Verantwortlichkeiten, Kontrollprozesse, Berichtslinien, Hinweisverfahren, Schulungen und Dokumentationsstandards bedarfsgerecht gestalten.
1. Risikoprofil und Prioritäten
Zunächst werden die für das Unternehmen wesentlichen straf- und ordnungswidrigkeitenrechtlichen Risikofelder bestimmt. Dabei können insbesondere Geschäftsmodell, Branche, internationale Tätigkeit, Vertriebsstrukturen, Zahlungs- und Freigabeprozesse, der Einsatz externer Geschäftspartner sowie bestehende Erfahrungen aus Hinweisen oder Ermittlungsverfahren relevant sein. Die Risikobewertung bildet die Grundlage für die weitere Ausgestaltung des CMS.
2. Verantwortlichkeiten und Governance
Ein wirksames Compliance-System benötigt eindeutig zugeordnete Verantwortlichkeiten. Wir unterstützen bei der strafrechtlich sinnvollen Ausgestaltung von Zuständigkeiten, Berichtswegen, Eskalationsstufen und Entscheidungsprozessen. Dabei ist insbesondere darauf zu achten, dass Verantwortung nicht lediglich formal übertragen wird, sondern tatsächlich wahrgenommen und kontrolliert werden kann.
3. Kontrollen, Freigaben und Dokumentation
Je nach Risikoprofil können Vier-Augen-Prinzipien, Freigabeprozesse, Kontrollmechanismen oder besondere Dokumentationspflichten erforderlich sein. Die konkrete Ausgestaltung muss einerseits Risiken wirksam reduzieren und andererseits im betrieblichen Alltag praktikabel bleiben.
4. Hinweisgebersystem und interne Eskalation
Ein Hinweisgebersystem ist häufig ein wesentlicher Bestandteil der Compliance-Struktur. Entscheidend ist dabei nicht nur die technische Meldemöglichkeit. Erforderlich sind klare Zuständigkeiten für die Entgegennahme, Bewertung, Dokumentation und weitere Bearbeitung eingehender Hinweise sowie belastbare Eskalationswege für strafrechtlich relevante Verdachtslagen.
5. Umgang mit Verdachtsfällen und Schnittstelle zu Internal Investigations
Ein CMS sollte bereits festlegen, wie bei konkreten Verdachtsmomenten vorzugehen ist. Dazu gehören insbesondere die erste rechtliche Bewertung, Beweissicherung, Zuständigkeitsentscheidungen und die Frage, wann eine strukturierte interne Untersuchung erforderlich wird. Frühzeitig festgelegte Prozesse können verhindern, dass im Krisenfall wichtige Entscheidungen unter Zeitdruck und ohne klare Verantwortlichkeit getroffen werden.
6. Schulung und praktische Verankerung
Richtlinien allein verhindern keine Pflichtverletzungen. Verantwortliche und Mitarbeitende müssen die für ihre Tätigkeit maßgeblichen Vorgaben kennen und wissen, an wen sie sich bei Zweifelsfällen wenden können. Umfang und Inhalt von Schulungen sollten sich deshalb am konkreten Aufgaben- und Risikoprofil orientieren.
7. Optimierung bestehender Compliance-Strukturen
Nicht immer ist ein vollständiger Neuaufbau erforderlich. Häufig bestehen bereits Richtlinien, Kontrollen und Zuständigkeiten, die gezielt ergänzt, vereinheitlicht oder an neue Risiken angepasst werden können. Ziel ist eine nachvollziehbare und praktikable Struktur, nicht die bloße Vermehrung formaler Compliance-Dokumente.
Bestehendes CMS auf Wirksamkeit prüfen?
Wenn bereits ein Compliance-Management-System oder Hinweisgebersystem besteht und dessen Wirksamkeit, Reifegrad oder Dokumentation systematisch geprüft werden soll, betrifft dies nicht den Aufbau, sondern die Auditierung. Weitere Informationen finden Sie auf unserer Seite Auditierung von CMS und Hinweisgebersystemen .
Ein Audit zeigt nicht nur, ob ein Compliance-System „vorhanden“ ist, sondern ob es in der Praxis wirkt – und ob Sie das im Zweifel belastbar nachweisen können. Wenn Sie eine strukturierte Auditierung Ihres CMS oder Hinweisgebersystems planen, finden Sie hier den passenden Einstieg: Auditierung von CMS und Hinweisgebersystemen.
Unsere Rechtsanwaltskanzlei Buchert Jacob Peter arbeitet seit über 25 Jahren in Frankfurt am Main mit erfahrenen Anwälten auf dem Gebiet von Compliance-Management-Systemen. Wir vertreten und beraten unsere Mandantschaft bundesweit.
Kontakt: 069 710 33 330 · kanzlei@dr-buchert.de
- Wirksamkeit statt Papiertiger: Kontrollen, Training, Eskalation, Dokumentation
- Gap-Analyse mit Reifegrad: Prioritäten, Verantwortliche, Maßnahmenplan
- Nachweise & Governance: „Nicht dokumentiert = nicht gemacht“ – prüffest aufbereiten
Ihre Ansprechpartner und Partner im Aufbau und Optimierung von Compliance-Management-Systemen bei Buchert Jacob Peter
chutzgesetz.
5) Dokumentation & „Audit Trail“ (Nachweise, Verantwortlichkeiten, Entscheidungen)
In Audits entscheidet häufig nicht die Absicht, sondern die Dokumentationsqualität. Praktisch gilt: Nicht dokumentiert bedeutet im Ergebnis oft, dass es im Audit nicht als umgesetzt zählt. Daher werden Nachweise systematisch geprüft und (wo nötig) strukturiert nachgezogen: Versionierung, Freigaben, Protokolle, Trainingsnachweise, Kontrolllogs, Fallakten, KPI-Reporting.
Audit-Vorgehen: Scope, Kriterien, Interviews, Stichproben, Ergebnisbericht, Maßnahmenplan
Ein belastbares Audit folgt einem klaren Ablauf, der Transparenz schafft und gleichzeitig pragmatisch bleibt. Bewährt hat sich ein sechsstufiges Vorgehen:
1) Scope & Zielbild
- Welche Themen, Gesellschaften, Standorte, Funktionen und Prozesse sind im Scope?
- Welche Zielsetzung: Wirksamkeitsnachweis, Gap-Analyse, Reifegrad-Assessment, Vorbereitung auf externe Prüfungen?
2) Kriterien & Referenzrahmen
Kriterien werden vorab festgelegt, z. B. anhand der internen Regelwerke, der Risikoanalyse und etablierter CMS-Elemente (u. a. IDW PS 980 als Strukturrahmen). Für Hinweisgebersysteme werden Prozess- und Schutzanforderungen (z. B. Vertraulichkeit, geregelte Bearbeitung, Dokumentation) als Prüfkriterien operationalisiert.3) Interviews & Walkthroughs
Interviews mit Schlüsselrollen (Management, Compliance-Funktion, Fachbereiche, HR, Datenschutz/IT, ggf. interne Revision) werden durch Walkthroughs ergänzt: Der Prozess wird nicht nur beschrieben, sondern entlang realer Abläufe nachvollzogen.
4) Stichproben & Evidence Testing
- Training: Nachweise, Rollenzuordnung, Wirksamkeitschecks (z. B. Tests/Quoten/Feedback).
- Kontrollen: Durchführung, Dokumentation, Abweichungsmanagement, Follow-up.
- Hinweisfälle: Triage, Eskalation, Maßnahmen, Abschluss – immer unter Vertraulichkeits- und Zugriffsregeln.
5) Ergebnisbericht: Findings, Ursachen, Risikoauswirkung
Der Ergebnisbericht trennt sauber zwischen Beobachtung, Bewertung und Handlungsempfehlung. Gute Praxis ist eine klare Zuordnung je Finding: Ursache, Risikoauswirkung, betroffene Prozesse, Nachweise, Verantwortliche.
6) Maßnahmenplan & Reifegrad-Roadmap
Aus Findings wird ein umsetzbarer Maßnahmenplan: Priorität, Owner, Terminierung, Abhängigkeiten und Nachweise der Umsetzung. Ergänzend kann ein Reifegradmodell (z. B. von „ad hoc“ bis „integriert/optimierend“) genutzt werden, um Entwicklungen messbar zu machen und Fortschritt zu berichten.
Praxisnah ist zudem ein kurzer, fokussierter Verbesserungszyklus (z. B. 60–90 Tage) mit Quick Wins, Nachweis-Upgrade und anschließendem Re-Test (Follow-up-Audit).
Häufige Findings (unklare Zuständigkeiten, lückenhafte Nachweise, inkonsistente Eskalation)
In der Auditpraxis zeigen sich häufig wiederkehrende Muster. Besonders typisch sind:
- Unklare Verantwortlichkeiten: Rollen sind zwar benannt, aber nicht mit Entscheidungskompetenzen, Stellvertretung und Eskalation hinterlegt.
- Lückenhafte Nachweise: Trainings sind geplant, aber Teilnahme/Content/Updates sind nicht konsistent dokumentiert; Kontrollen laufen, aber ohne prüffesten Audit Trail.
- Inkonsistente Eskalation: Fälle werden unterschiedlich behandelt; Schweregradkriterien sind nicht operationalisiert; Eskalationspfade sind nicht „gelebt“.
- „Papier-CMS“: Richtlinien existieren, aber Prozesse/Controls sind im Tagesgeschäft nicht verankert (fehlende KPIs, fehlendes Follow-up, fehlende Management-Reviews).
- Überfrachtete Vorgaben: Regelwerke sind zu komplex; Mitarbeitende verstehen die Anforderungen nicht – das senkt Wirksamkeit und erhöht Abweichungen.
FAQ
Was ist der Unterschied zwischen „Existenzprüfung“ und Wirksamkeitsprüfung?
Die Existenzprüfung betrachtet vor allem, ob Dokumente und Strukturen vorhanden sind. Die Wirksamkeitsprüfung bewertet zusätzlich, ob Prozesse und Kontrollen tatsächlich funktionieren, genutzt werden und nachweisbar Wirkung entfalten.
Welche Nachweise sind im Audit besonders wichtig?
Typisch sind: Risikoanalyse mit Aktualisierung, Richtlinien- und Versionsstand, Schulungsnachweise, Kontrollnachweise (Durchführung/Abweichungen/Follow-up), Management-Reports, Fallakten und Bearbeitungsdokumentation im Hinweisprozess.
Wie läuft eine Gap-Analyse im CMS-Audit ab?
Gaps werden als Abweichungen zwischen Soll-Kriterien (z. B. Risikomodell, interne Vorgaben, etablierte CMS-Elemente) und Ist-Umsetzung beschrieben, inklusive Ursache, Risikoauswirkung, Priorität und konkreter Maßnahme zur Schließung.
Wie wird der Reifegrad eines Compliance-Systems bestimmt?
Über Reifegradkriterien, die Design, Umsetzung und Steuerung abbilden (z. B. ad hoc, definiert, implementiert, gesteuert, optimierend). Damit werden Fortschritt, Prioritäten und Reporting messbar und konsistent.
Was prüft man bei Hinweisgebersystemen besonders häufig?
Neben der technischen Meldemöglichkeit vor allem den Prozess: Triage, Zuständigkeiten, Eskalationslogik, Fristensteuerung, Dokumentation, Berechtigungskonzept, Vertraulichkeit sowie konsistente Maßnahmenableitung.
Was passiert, wenn das Audit schwerwiegende Findings zeigt?
Dann ist ein priorisierter Maßnahmenplan entscheidend: Sofortmaßnahmen (Risikobegrenzung), mittelfristige Strukturmaßnahmen (Rollen/Prozesse/Controls) und ein Follow-up zur Wirksamkeitsbestätigung (Re-Test).
Wenn Sie die Auditierung Ihres CMS oder Hinweisgebersystems strukturiert angehen möchten, finden Sie hier den direkten Leistungszugang: Auditierung von CMS und Hinweisgebersystemen.
Kontaktieren Sie uns – Buchert Jacob Peter in Frankfurt am Main und bundesweit
Rechtsanwältin Dr. Caroline Jacob, Fachanwältin für Strafrecht
Rechtsanwalt Frank M. Peter, Fachanwalt für Strafrecht
📞 Telefon: 069 710 33 330
✉️ E-Mail: kanzlei@dr-buchert.de
Haben Sie Fragen zu unseren Leistungen?
Nehmen Sie bitte Kontakt mit unseren Experten in Frankfurt am Main auf. Wir helfen Ihnen gerne weiter.